1. download hackclient
2. setelah di download exstar data nya lalu simpan data hackclent di tempat client aslinya
3.ikuti petunjuk yg tertera dalam software
4.selamat menikmati
Rabu, 19 Desember 2012

Sabtu, 01 Desember 2012
Cara Menambah Kapasitas USB Flashdisk Menjadi 2X Lipat (Skymedi Fix 2GB Capacity)
Pada umumnya sebuah flashdisk baik yang baru maupun yang lama itu
memiliki format FAT atau FAT32 (File Allocation Table), sedangkan
hardisk jaman sekarang biasaya sudah memiliki format NTFS (New
Technology File System). Perbedaan FAT/FAT32 dengan NTFS secara garis
besar adalah NTFS lebih baik dalam hal security, kompresi file, cluster,
enkripsi data dan anda dapat meng-copy file dalam ukuran lebih dari 4GB
sekaligus kedalam flashdisk NTFS. Coba saja anda lakukan meng-copy 1
file yang ukurannya lebih dari 4GB kedalam flashdisk 16GB yang kosong
tapi berformat FAT32, pasti akan muncul pesan "drive is full",
sedangankan format FAT hanya mampu menampung 2GB saja
Beberapa waktu yang lalau saya mendapatkan sebuah software dari teman yang bernama "Skymedi Fix 2GB Capacity",
software ini berfungsi untuk melipat gandakan kapasitas flashdisk anda,
misalnya anda memiliki flashdisk dengan ukuran 1GB akan menjadi 2GB,
2GB menjadi 4GB, dan seterusnya. langkah langkahnya sebagai berikut :

- Download Skymedi Fix 2GB Capacity (Portable)
- Siapkan flashdisk, backup semua isi data-nya, jika flashdisk tersebut berformat NTFS, maka harus diformat dahulu dengan FAT/FAT32.
- Jalankan software ini, pilih drive dimana usb flashdisk ditancapkan, klik FIX (jika tombol FIX ini disak aktif berarti flashdisk anda tidak support/kompatibel.
- Flashdisk anda sudah bertambah kapasitasnya menjadi 2X lipat


Saya sudah praktekan pada usb flashdisk kingston, usb MP3 Player, microsd (memory hand phone), selamat mencoba!
Minggu, 04 November 2012
netcut for windows xp
1 |
SOFTWARE

=======
KEGUNAAN
=======
1. Satu Warnet bisa tidak conect Internetnya
2. Bisa mematikan satuWaifi
3. Bisa mematiakn Cilien yg ditentukan anda
Nb : Khusus Windows Xp

Downloads Netcut For Windows Xp :
Downloads Password :
KEGUNAAN
=======
1. Satu Warnet bisa tidak conect Internetnya
2. Bisa mematikan satuWaifi
3. Bisa mematiakn Cilien yg ditentukan anda
Nb : Khusus Windows Xp
Cara Hack Akun Facebook Menggunakan Wireshark
Dalam tutorial ini kita akan jaga pada bagaimana Anda bisa hack akun facebook menggunakan wireshark. Pertama-tama saya harus jelas Anda meskipun Anda akan mendapatkan akses ke account korban Anda tidak akan mendapatkan / password nya, selanjutnya trik ini akan bekerja hanya pada LAN dengan hub. Ini juga akan bekerja pada LAN dengan switch tetapi Anda akan harus melakukan ARP poisoning, klik link untuk tahu lebih banyak.
Berikut tentu aku tidak akan membahas bagaimana menggunakan wireshark silakan baca tutorial sebelumnya kita tahu bagaimana menggunakan wireshark.
Untuk hack ini Anda harus wireshark yang merupakan alat sniffing paket, Mozilla Firefox web browser dan menambahkan n mengedit add-on untuk Mozilla Firefox. Sekarang saya asumsikan Anda memiliki semua komponen di atas untuk hacking facebook dan Anda terhubung dalam hub LAN atau LAN berbasis yang telah ARP diracuni. Jadi sekarang klik pada tombol ambil dan mulai menangkap paket-paket.


 Sekarang Cookie Editor dekat dan Facebook terbuka, Anda akan menemukan diri Anda login ke account korban.
Pertahanan terhadap serangan ini:
Seorang administrator sistem harus menggunakan alat-alat yang digunakan untuk melawan sniffing.
Jangan log-in ke account Anda jika Anda tahu LAN Anda tidak dilindungi dan jika Anda ingin log-in lebih baik menggunakan sambungan terowongan.
Berikut tentu aku tidak akan membahas bagaimana menggunakan wireshark silakan baca tutorial sebelumnya kita tahu bagaimana menggunakan wireshark.
Untuk hack ini Anda harus wireshark yang merupakan alat sniffing paket, Mozilla Firefox web browser dan menambahkan n mengedit add-on untuk Mozilla Firefox. Sekarang saya asumsikan Anda memiliki semua komponen di atas untuk hacking facebook dan Anda terhubung dalam hub LAN atau LAN berbasis yang telah ARP diracuni. Jadi sekarang klik pada tombol ambil dan mulai menangkap paket-paket.
Sekarang menggunakan baris perintah shell ping www.facebook.com untuk mendapatkan alamat IP, menyaring semua paket IP memiliki alamat IP dari www.facebook.com dan mencari protokol HTTP diikuti oleh GET / home.php, ini mungkin berbeda tergantung pada daerah dan waktu / zona tapi jangan repot-repot mencoba untuk mencari semua paket dengan HTTP GET untuk cookie.

Sekarang dari jendela rincian paket memperluas informasi paket untuk paket di atas dan Anda akan mendapatkan 8-10 cookie berbeda yang disimpan bywww.facebook.com pada PC korban. Klik kanan dan copy semua nama cookie dan nilai-nilai di notepad.
Sekarang buka Mozilla Firefox browse ke alat dan editor Cookie terbuka. Tambahkan ke folder setiap cookie cookie Anda Cookie menggunakan editor.
Setelah menambahkan setiap nilai, editor cookie Anda akan menunjukkan Anda mengikuti nilai-nilai dalam daftar cookie untuk facebook.
Pertahanan terhadap serangan ini:
Seorang administrator sistem harus menggunakan alat-alat yang digunakan untuk melawan sniffing.
Jangan log-in ke account Anda jika Anda tahu LAN Anda tidak dilindungi dan jika Anda ingin log-in lebih baik menggunakan sambungan terowongan.
Download Wireshark from http://www.wireshark.org/.
Download Add N Edit Cookies from Add-Ons Mozzila
Cara men-sniffing password menggunakan WireShark
Buka program wireshark.

Pertama masuk pada Capture – Option atau menekan tombol Capture Interfaces

Kemudian akan muncul tampilan window Capture Interfaces. Pilih Option pada Ethernet yang terpakai / yang tersambung dengan jaringan dalam kasus ini, Option pada 802.11 b+g Wireless LAN

Pilih interface (network card) yang akan digunakan untuk mengcapture packet. Pilih salah satu yang benar. Dalam kasus ini saya menggunakan USB Wifi sebagai sambungan ke internet maka yang saya pilih adalah 802.11 b+g.
Dan pastikan Capture packet in promecious dalam status ON.

Untuk menyimpan record yang tercapture, bisa mengaktifkan kolom File, pada bagian Capture File(s).
Pilih tombol Start untuk memulai merecord packet data yang masuk

Pertama-tama mungkin blom ada record yang masuk. Kembali ke halaman admin blog uad, dan tekan lah tombol LOGIN nya. Maka akan ada packet yang terecord

Klik tombol stop ( Alt+E ) setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start. Pasti akan ada banyak sekali packet data yang merecord. Dari sini kita mulai menganalisa packet tersebut. Karena yang kita butuhkan adalah men-sniffing password, maka pada kolom Filter kita ketikkan http untuk lebih memudahkan pengelompokan packet data.

Biasanya login packet terdapat kata login atau sejenisnya. Dalam kasus ini kita menemukan packet dengan informasi POST /latif_ilkom/wp-login.php HTTP/1.1 …. Klik kanan pada packet tersebut, pilih Follow TCP Stream

Maka akan muncul informasi tentang packet data yang kita pilih. Disini lah kita bisa menemukan username dan password dari halaman administrator blog uad. Biasanya ditanda dengan tulisan berwarna merah.

Jika kita bisa menganalisa packet tersebut satu per satu maka kita akan tau data yang kita cari. Dalam kasus ini terlihat bahwa username=latif_ilkom dengan password rahasia sudah kita temukan

Pertama masuk pada Capture – Option atau menekan tombol Capture Interfaces
Kemudian akan muncul tampilan window Capture Interfaces. Pilih Option pada Ethernet yang terpakai / yang tersambung dengan jaringan dalam kasus ini, Option pada 802.11 b+g Wireless LAN
Pilih interface (network card) yang akan digunakan untuk mengcapture packet. Pilih salah satu yang benar. Dalam kasus ini saya menggunakan USB Wifi sebagai sambungan ke internet maka yang saya pilih adalah 802.11 b+g.
Dan pastikan Capture packet in promecious dalam status ON.
Untuk menyimpan record yang tercapture, bisa mengaktifkan kolom File, pada bagian Capture File(s).
Pilih tombol Start untuk memulai merecord packet data yang masuk
Pertama-tama mungkin blom ada record yang masuk. Kembali ke halaman admin blog uad, dan tekan lah tombol LOGIN nya. Maka akan ada packet yang terecord
Klik tombol stop ( Alt+E ) setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start. Pasti akan ada banyak sekali packet data yang merecord. Dari sini kita mulai menganalisa packet tersebut. Karena yang kita butuhkan adalah men-sniffing password, maka pada kolom Filter kita ketikkan http untuk lebih memudahkan pengelompokan packet data.
Biasanya login packet terdapat kata login atau sejenisnya. Dalam kasus ini kita menemukan packet dengan informasi POST /latif_ilkom/wp-login.php HTTP/1.1 …. Klik kanan pada packet tersebut, pilih Follow TCP Stream
Maka akan muncul informasi tentang packet data yang kita pilih. Disini lah kita bisa menemukan username dan password dari halaman administrator blog uad. Biasanya ditanda dengan tulisan berwarna merah.
Jika kita bisa menganalisa packet tersebut satu per satu maka kita akan tau data yang kita cari. Dalam kasus ini terlihat bahwa username=latif_ilkom dengan password rahasia sudah kita temukan
hack facebook dengan sniffing password
- pertama-tama buka aplikasi wireshark
- kedua, pilih menu Capture kemudian submenu Interfaces, atau bisa juga dengan jalan pintas menekan tombol Ctrl+I
- pilih interface yang ingin anda sadap paket datanya, disarankan koneksi yang dipilih adalah koneksi yang menggunakan kabel bukan koneksi yang nirkabel maupun koneksi dengan modem USB atau sejenisnya. Pilih menu Option pada interface yang ingin Anda sadap paket datanya.
- pada bagian “Capture filter” masukkan sebagai berikut(ganti
alamat.ip.komputer.anda dengan alamat IP komputer yang digunakan untuk
melakukan penyadapan paket data)
host www.facebook.com and host alamat.ip.komputer.anda - Klik start, maka proses penyadapan akan segera dimulai
- Jika ingin menyudahi proses penyadapan, klik tombol stop atau dengan menekan jalan pintas Ctrl+e
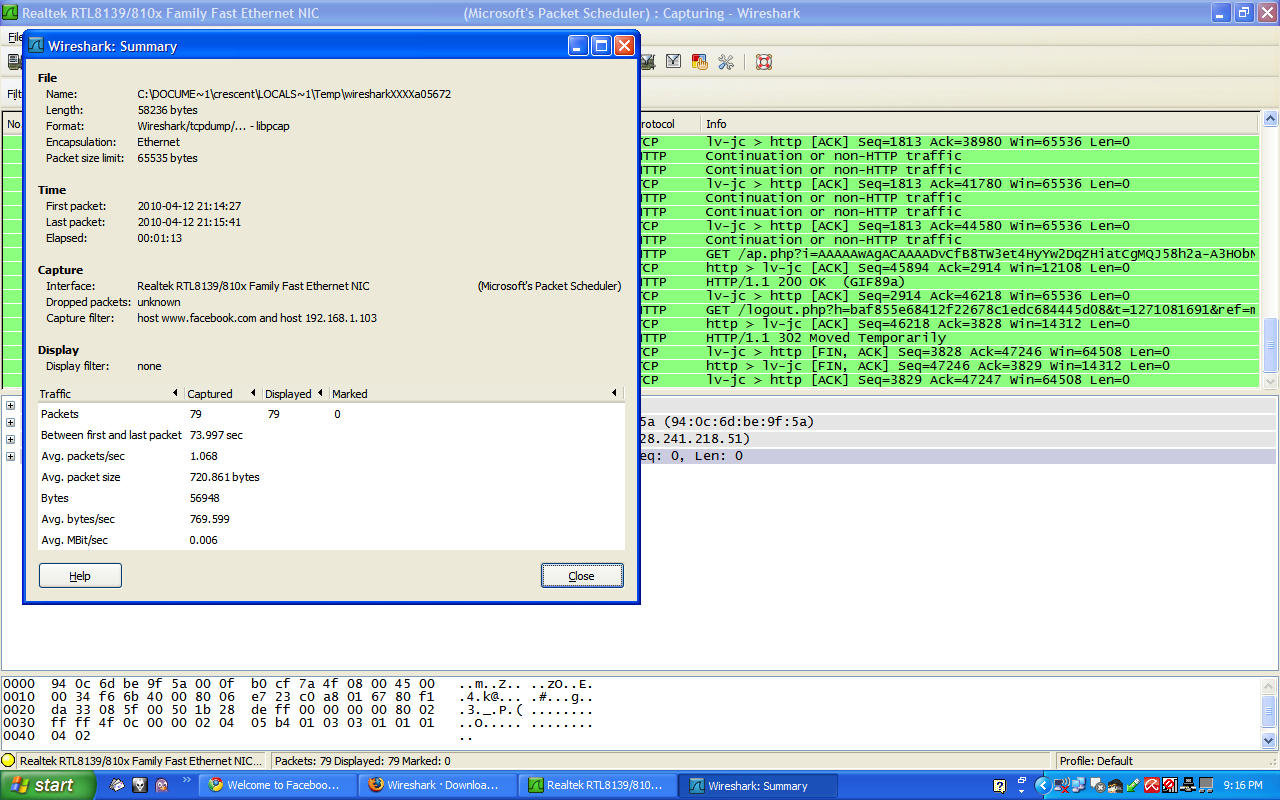
- Untuk mengetahui statistik paket yang berhasil disadap, cukup dengan
memilih menu Statistic kemudian submenu Summary, maka akan tampil
hasil seperti contoh berikut:
hasil statistik sniffing paket data facebook

sekian postingan kali ini.
Senin, 17 September 2012
kebakaran di SMK Infokom bogor
Ratusan siswa SMK
Infokom, Gunung Batu, Kelurahan Pasir Jambu, Kota Bogor, Jawa Barat,
diliburkan karena gedung sekolah mereka hangus terbakar, Selasa pagi.
"Kata guru sekolah libur dulu, karena kelasnya terbakar. Sekolah diliburkan selama dua hari. Rabu (19/9) baru masuk," kata Nita salah satu siswa kelas III SMK Infokom.
Gedung SMK Infokom Bogor terbakar sekitar pukul 02.30 WIB. Sementara 80 persen kondisi bangunan sekolah ludes dilalap si jago merah.
Sejumlah siswa yang datang ke sekolah prihatin melihat kondisi sekolah mereka yang hangus terbakar.
"Sedih, tidak bisa sekolah karena buku-buku sekolah, laboratorium habis terbakar semua," kata Eci yang datang dengan sejumlah temannya.
Sementara itu, Kepala Program Pendidikan SMK Infokom, Sandi Sofyan mengatakan, para siswa terpaksa diliburkan karena situasi di sekolah tidak memungkinkan untuk dilakukan kegiatan belajar mengajar.
"Siswa kami liburkan dua hari ini, karena situasi tidak memungkinkan untuk kegiatan belajar mengajar," katanya.
Sandi mengatakan, kebakaran telah menghanguskan 80 persen bangunan sekolah yang berdiri sejak 2007.
Ruang yang terbakar di antaranya, ruang guru, ruang kepala sekolah, perpustakaan, empat laboratorim komputer, ruang tata usaha, 12 ruang belajar siswa kelas II dan II.
Menurut Sandi, peristiwa kebakaran terjadi sekitar pukul 02.30 WIB.
"Informasi api disebabkan oleh hubungan arus pendek listrik di ruang MM5 menyambar ke perpustakaan dan laboratorium multimedia," katanya.
Sandi menyebutkan, ruang kelas yang terbakar menampung 600 siswa kelas I dan II.
"Kedepan, siswa akan dipindahkan ke bangunan sekolah yang ada di Loji. Di sana ada 10 ruang yang diperuntukkan bagi siswa kelas III. Kami akan bagi waktu belajar agar siswa dapat sekolah lagi," katanya.
Sandi mengatakan, SMK Infokom memiliki siswa 900 orang terdiri dari 600 siswa kelas I dan II serta 300 orang siswa kelas III.
SMK Infokom milik Yayasan Telekomunikasi Nasional berdisi sejak 2006 di Kota Bogor.
Diprediksi kerugian mencapai miliaran rupiah, karena selain puluhan komputer di empat laboratorium komputer, api juga melalap data-data penting di ruang tata usaha, bendahara serta ratusan buku belajar di perpustakaan, termasuk buku induk siswa.
Sandi menambahkan, pasca kebakaran pihaknya melakukan pembenahan dan mengamankan dokumen yang masih terselamatkan.
"Kami berharap para siswa tetap semangat dan mampu belajar dengan baik hadapi bencana seperti ini," katanya.
(LR/F002)
sumber: Bogor (ANTARA News)
Editor: Desy Saputra
COPYRIGHT © 2012
Langganan:
Postingan (Atom)